この記事の要約
システムの利用権限を、異動・退職・兼務に合わせて見直す方法を解説します。在籍者と利用者の照合、閲覧・変更・承認・管理の区別、アクセス停止とデータ保全、判断から実施後確認までの記録を整理します。
異動後も前の部署の情報を見られる。退職者の名前が利用者一覧に残っている。誰が使うか分からない管理者アカウントがある。権限の問題は、新しく追加したときよりも、業務が変わった後の見直しで見つかることがあります。
利用権限の棚卸しは、使っていないアカウントを一括削除する作業ではありません。現在の仕事に必要な操作と、実際に付いている権限を照合し、残すもの、変更するもの、確認が必要なものを分ける作業です。
この記事では、業務システムの利用権限について、異動・退職・兼務の際に確認する順番を整理します。具体的な変更操作は、製品の仕様と社内の承認手順に従って管理担当者が行ってください。
人の一覧とシステムの一覧を揃える
最初に、確認するシステムと、そこに登録されている利用者を揃えます。人事の在籍者一覧だけでは、委託先や一時利用者、システム同士の連携用アカウントを把握できない場合があります。
一方、システムの利用者一覧だけを見ても、その人が現在どの仕事を担当しているかは分かりません。在籍状況、所属、業務の担当、利用期限を、確認できる資料と照合します。
一覧にない名前をすぐ削除せず、利用目的と責任者を確認します。表示名が古い、会社名で登録されている、連携専用で人名がないなど、理由が異なるためです。「分からない」をそのまま放置せず、確認先と期限を付けて管理しましょう。
棚卸しの対象も明確にします。今回確認したシステムと、まだ確認していないものを区別すれば、一部の点検を全社完了として扱うことを防げます。
閲覧・変更・承認・管理を分ける
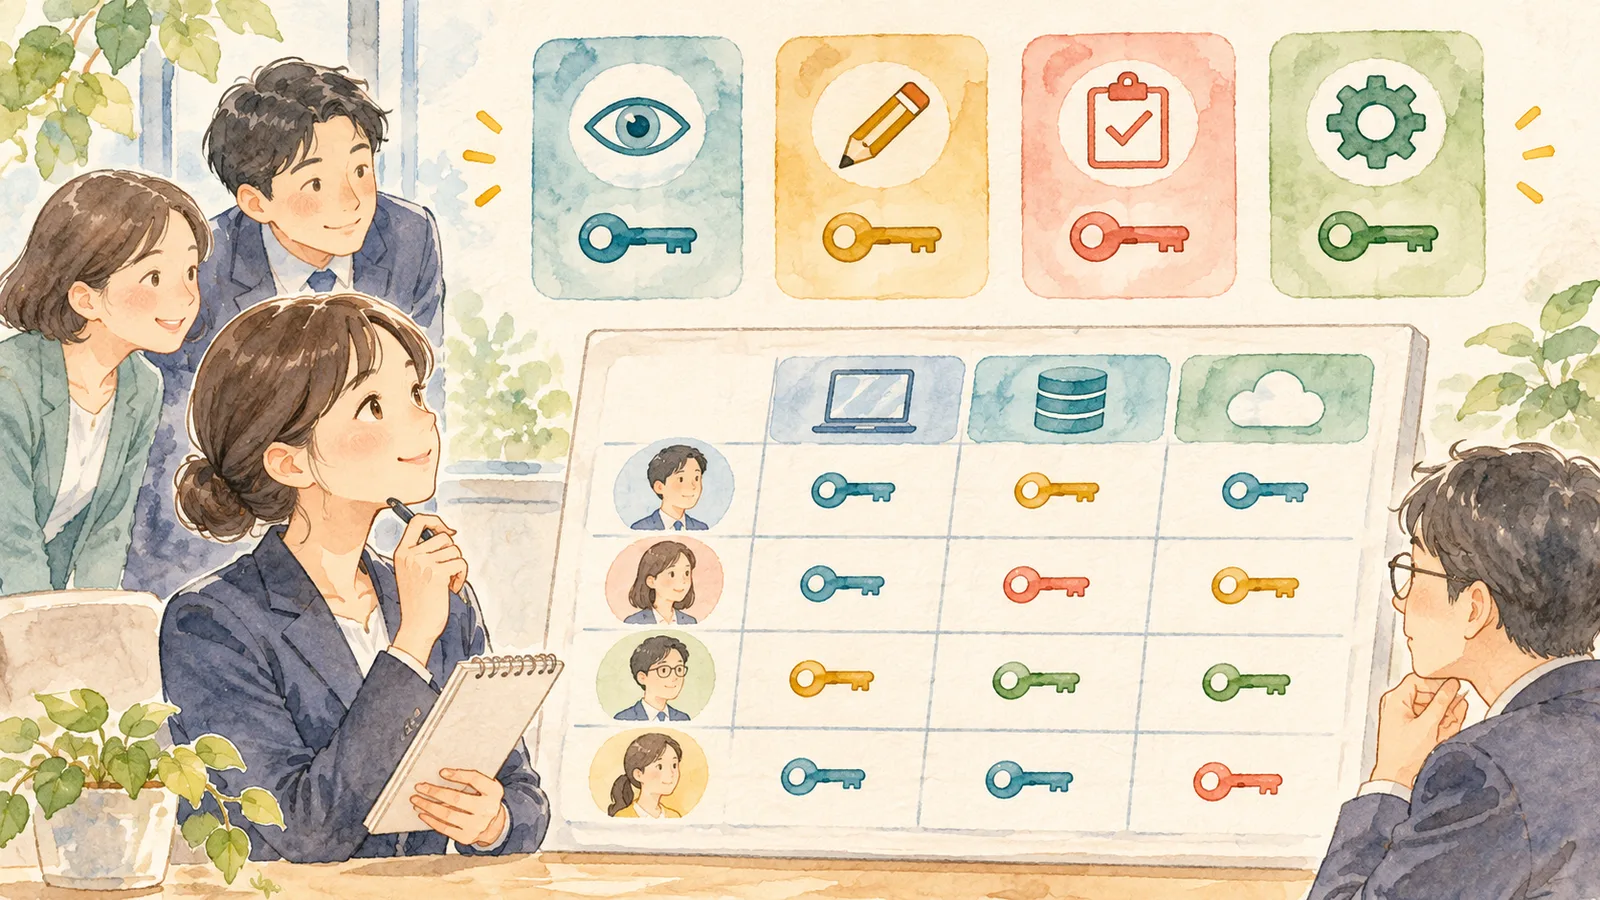
「利用できる」という一つの状態だけでは、権限が適切か判断できません。情報を見る、登録や修正をする、申請を承認する、利用者や設定を管理する、といった操作を分けて確認します。
同じ部署の人でも、担当業務によって必要な操作は違います。上司だからすべての管理権限が必要、という判断は避け、実際の仕事に必要な範囲を確認しましょう。
閲覧できる情報の範囲も重要です。担当顧客だけか、部署全体か、会社全体かによって、扱える情報は大きく変わります。画面の操作権限と、対象データの範囲を別々に整理すると漏れを見つけやすくなります。
IPAのガイドラインは、異動や退職に伴う権限の変更・削除漏れや、特定の人への権限集中を防ぐため、見直しルールを定めて付与状況を管理する考え方を示しています。[出典1]本記事の一覧項目は、その考え方を業務上の確認に落とし込む整理案です。
異動では「追加」と「解除」を一組にする
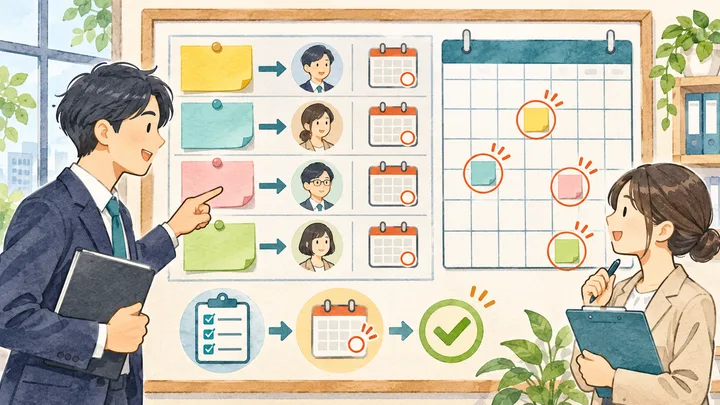
異動時は、新しい部署で必要な権限の追加だけが先に進み、元の部署の権限が残りがちです。追加するものと、不要になるものを同じ確認票に並べます。
引き継ぎのために旧業務の権限を一時的に残す場合は、目的、承認者、期限を明確にします。「念のため残す」という状態を続けず、いつ、誰が見直すかを決めてください。
承認経路も確認します。申請を承認する人が異動しても、システム上の経路が変わらなければ、処理が滞る可能性があります。閲覧や入力だけでなく、承認待ちの案件や代理承認の設定まで確認対象に含めます。
権限の変更日と、人事上の異動日をどう合わせるかも運用上の論点です。設定担当者だけで判断せず、新旧の業務責任者と確認し、引き継ぎに必要な期間と範囲を整理しましょう。
退職ではアクセス停止とデータ保全を分ける
退職者が利用できない状態にすることと、業務データを消すことは別です。アカウントの削除が、所有している文書や予定、承認履歴などにどう影響するかは製品によって異なります。
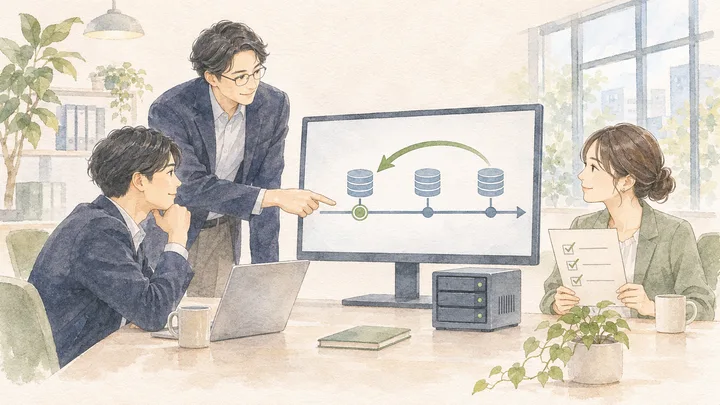
まず、ログインや利用を止める手順と、業務を引き継ぐ手順を分けて確認します。保存が必要な情報、所有者変更が必要なもの、未処理の申請などを把握し、担当者と実施順序を決めます。
契約終了した委託先や短期の参加者も対象です。社員の退職連絡だけに依存すると、外部利用者の権限が残る場合があります。契約や作業の終了を、システム管理担当へ伝える経路を用意してください。
緊急のアクセス停止が必要な場合は、社内の対応ルールに従って速やかに管理担当へ連絡します。データ移管の調査を理由に、不要なアクセスを無期限に残すこととは区別しましょう。
兼務・代理・共有アカウントは理由を残す
兼務者には複数の業務の権限が必要な場合があります。ただし、所属部署が一つだから不要だと決めつけたり、兼務だから全権限を付けたりせず、担当している業務ごとに必要性を確認します。
代理対応や繁忙期だけの権限も、付与理由と見直し日を残します。終了条件が「担当者が戻るまで」のように曖昧な場合は、誰が終了を確認するかも決めておきます。
共有アカウントがある場合は、誰が使っているか、責任者は誰か、個別アカウントへ変更できるかを確認します。棚卸しのためにパスワードを一覧へ集める必要はありません。認証情報は、社内で定めた管理方法から外に出さないようにします。
人が使わない連携用アカウントは別枠で扱います。最終ログインが古いという理由だけで止めると、自動処理への影響を見落とすおそれがあります。用途、管理責任者、接続先、停止時の影響を担当者に確認してから判断します。
確認票には判断と実施結果を残す
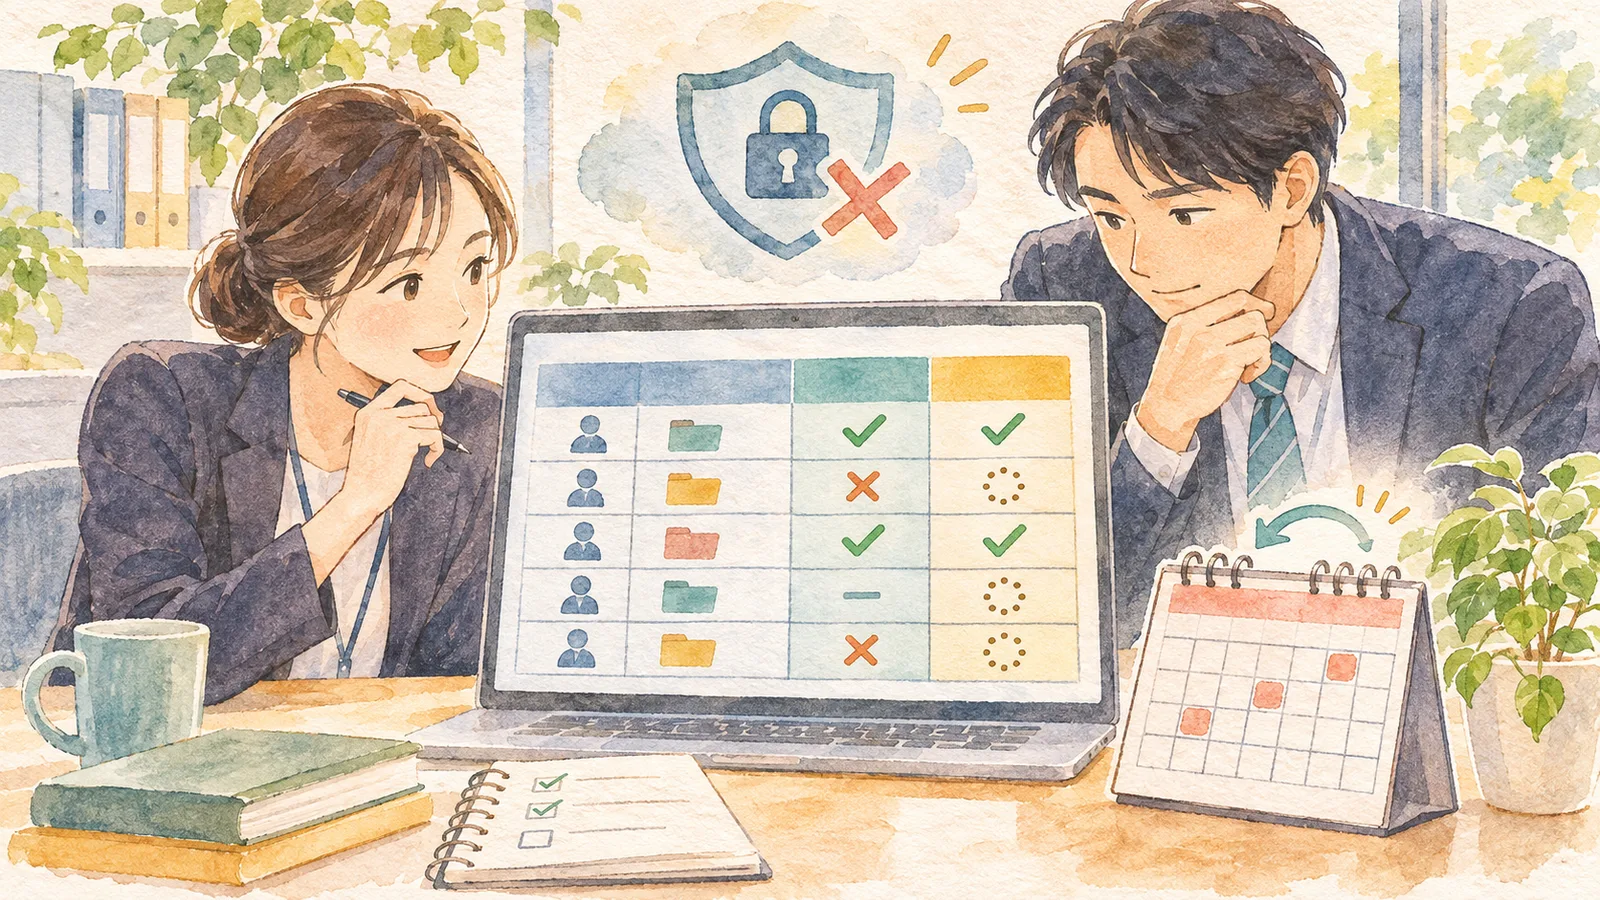
棚卸しの一覧には、現在の権限だけでなく、必要な権限、判断した人、変更の実施結果を残します。確認したことと、設定が変わったことを混同しないためです。
最低限の項目として、次の内容が考えられます。
- 対象システムとアカウントの識別情報
- 利用者または用途、管理責任者
- 現在の業務と、現在の権限
- 継続、変更、停止、要確認の判断
- 判断者、承認日、作業予定日
- 実施日、実施者、変更後の確認結果
要確認のものは、完了扱いにせず一覧に残します。責任者が不明なもの、必要性が判断できないもの、製品の仕様確認が必要なものを分けると、次の担当者が動きやすくなります。
実施後は、不要な権限が外れたことだけでなく、必要な業務が続けられるかも確認します。確認のために利用者のパスワードを借りるのではなく、製品の管理機能や、本人による許可された範囲の動作確認を使います。
定期点検と、人の変化に合わせた確認を組み合わせる
定期的な棚卸しは、変更漏れを発見する機会になります。しかし、次の定期点検まで異動や退職を待つ運用にはしないことが大切です。人や業務が変わったときの手続きと、一定の間隔での点検を組み合わせます。
頻度は、扱う情報、利用者の入れ替わり、権限の強さ、社内規程などに合わせて決めます。どの会社にも同じ期間を当てはめるより、点検の責任者と完了条件を明確にすることが重要です。
棚卸しで毎回同じ漏れが見つかる場合は、個々の修正に加えて、変更の連絡経路や申請項目を見直します。権限一覧を作って終わりにせず、人の変化が設定へ反映される流れを整えていきましょう。
参考資料
[出典1]IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版」
確認日:2026年11月16日。権限付与状況の管理と異動・退職時の見直しの考え方を参照。本記事の確認票と作業順は独自の実務整理案であり、特定認証や法令への適合を保証するものではありません。