この記事の要約
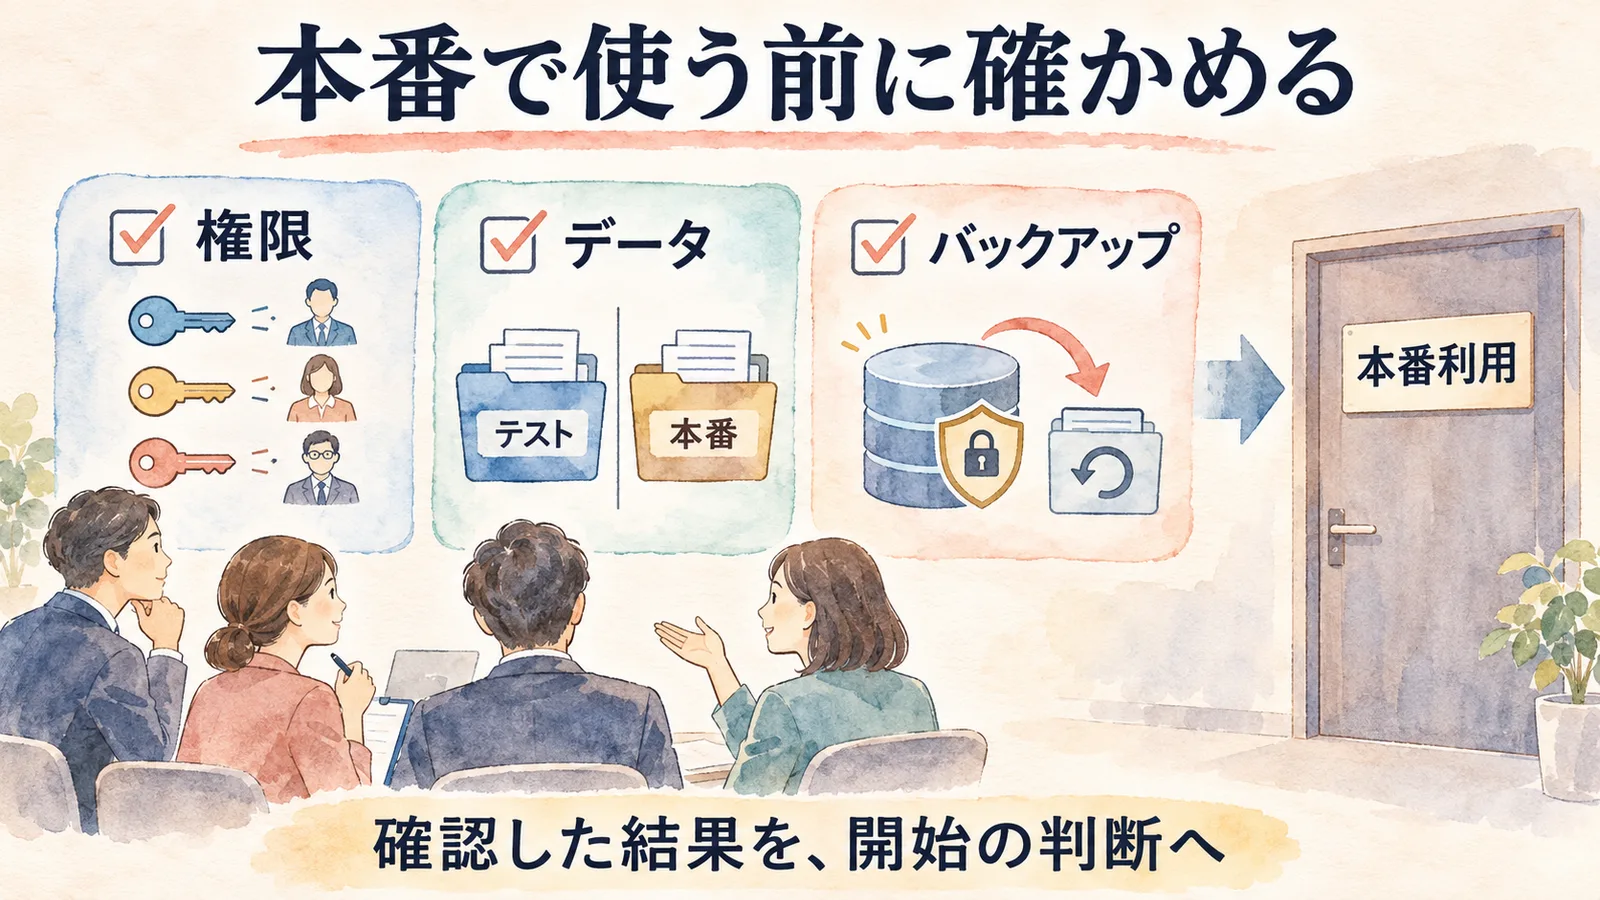
試作が動いても、本番で使えるとは限りません。確かめるのは三つです。利用者ごとに許可と拒否が効くか。実データがどこに入り、どこへ送られるか。別の環境で戻して業務を再開できるか。この三つの証拠と記録をもとに、開始・限定して開始・延期を会社として決めます。
AIに指示して作った業務システムの試作が動いたら、本番で使い始める前に三つの証拠をそろえます。一つ目は、利用者ごとに許可と拒否が効くこと。二つ目は、実データの保存先と送り先が分かっていること。三つ目は、別の環境で戻して業務を再開できたことです。そのうえで、開始する、範囲を限定して開始する、延期する、のどれかを会社として決めます。この記事の点検項目は、抜けを防ぐための独自の整理です。すべて確かめても、安全が保証されるわけではありません。
試作と本番の境目で変わること
試作は、作れるかどうか、動くかどうかを確かめるための版です。本番は、実際の業務とデータで使う状態を指します。境目で変わるのは、主に三つです。扱うのが実データになること。使う人の数と種類が増えること。止まったときに業務へ影響が出ることです。
試作では、作った本人が架空のデータや限られた操作で試すため、問題が見えにくいことがあります。試作の段階でも、権限とデータの行き先の確認は必要です。本番では、さらに業務への影響を踏まえて確かめます。見てはいけない人に情報が見えたり、消してはいけないデータが消えたりすると、業務に響きます。
AIで社内開発すること自体が悪いわけではありません。GitHub Docsは、AIが生成したコードについて、人がテストし、要件や目的に合っているかを確かめるよう勧めています。本番前の点検は、この「人が見届ける」部分にあたります。なお、ここで扱う三つの点検だけで、本番に必要な条件がすべてそろうわけではありません。使い方によっては、部品の更新、障害時の監視と連絡、利用が集中したときの負荷なども別に確かめます。
権限の点検:許可だけでなく、拒否が効くかを確かめる
まず、言葉を分けておきます。認証は、その人が本人かを確かめることです。認可は、その人に何をしてよいかを決めることです。ログイン画面があるのは認証の話です。ログインした人が何をできるかは、認可として別に確かめます。
OWASPの認可に関する資料も、この二つを別のものとして扱っています。そのうえで、必要な分だけ許可すること、許可すると決めていない操作は拒否すること、操作のたびにサーバー側で権限を確かめることを挙げています。ブラウザーの表示を変えるだけに頼らないことも示しています。
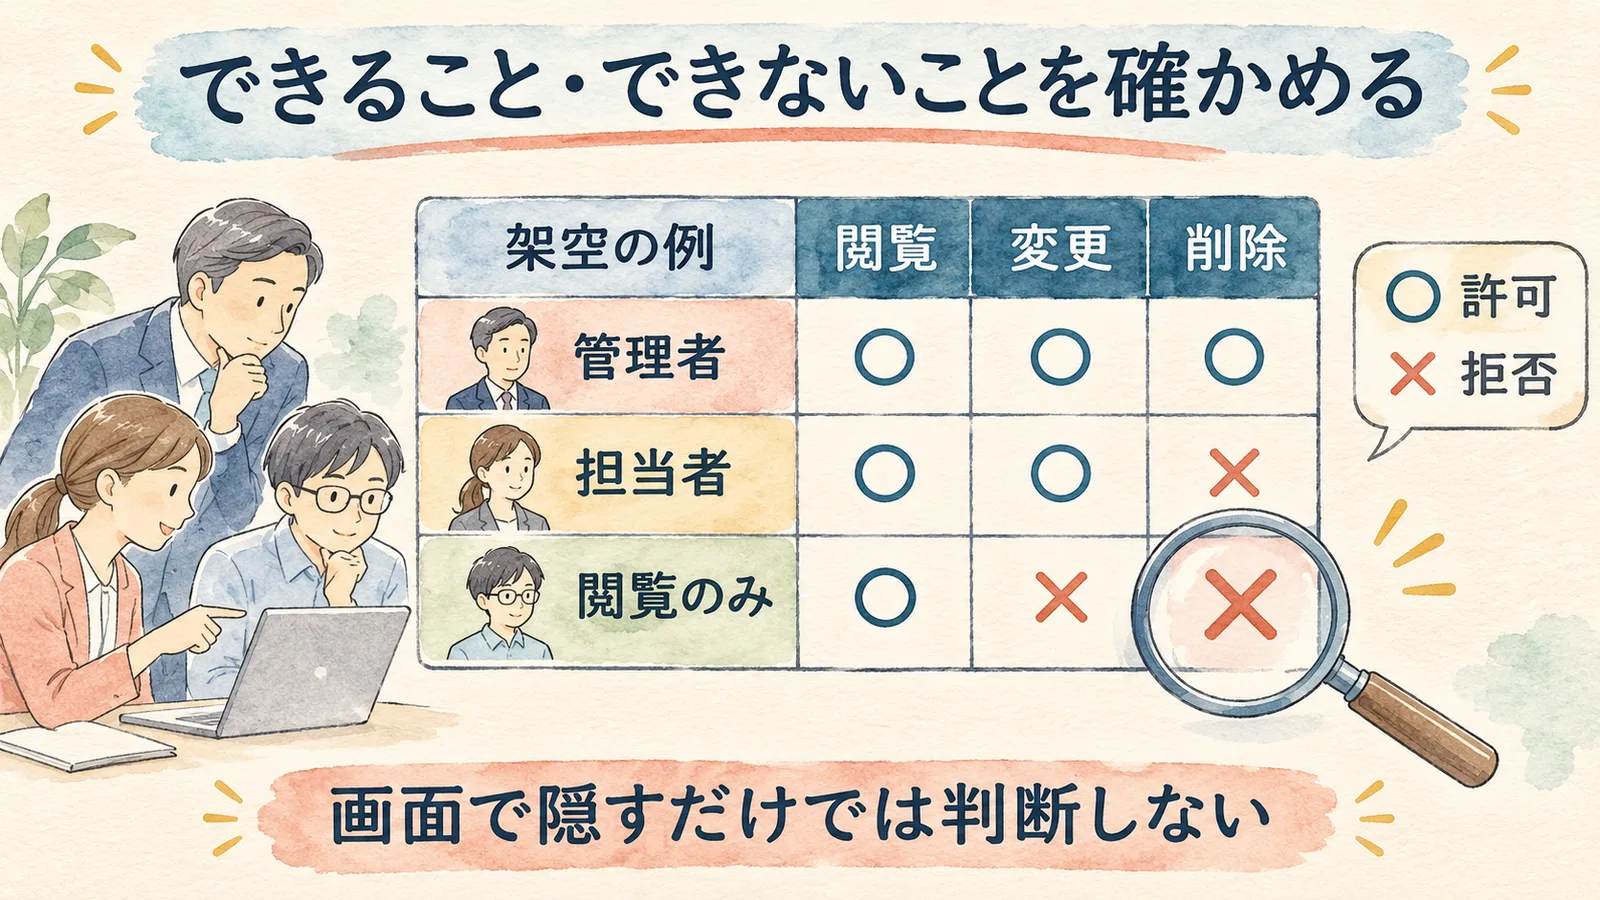
点検は、業務の責任者が表を作るところから始めます。縦に利用者の種類、横に「見る・登録する・直す・消す・出力する」といった操作を並べ、許可か拒否かを書き込みます。対象データも分け、「自分の担当分」「別部署の分」など、同じ役割でも触れてよい範囲を明確にします。役割や操作の名前と数は、会社ごとに変わります。架空の例で考えます。見積と請求を扱う試作で、事務担当は請求額を直せる、営業担当は見るだけ、と決めたとします。このとき、事務担当が直せることだけでなく、営業担当が直せないことも確かめます。営業担当の画面から「直す」ボタンが消えていても、それだけでは拒否が効いている証拠になりません。
点検は、関係者で合意した範囲の別環境とテスト用データで行い、本番の削除や実際のメール送信を起こさないようにします。画面からの確認だけでは、確かめきれない部分が残ります。そこを専門家に点検してもらうかどうかは、この表と確かめた記録をもとに決めます。
データの点検:実データがどこに入り、どこへ送られるか
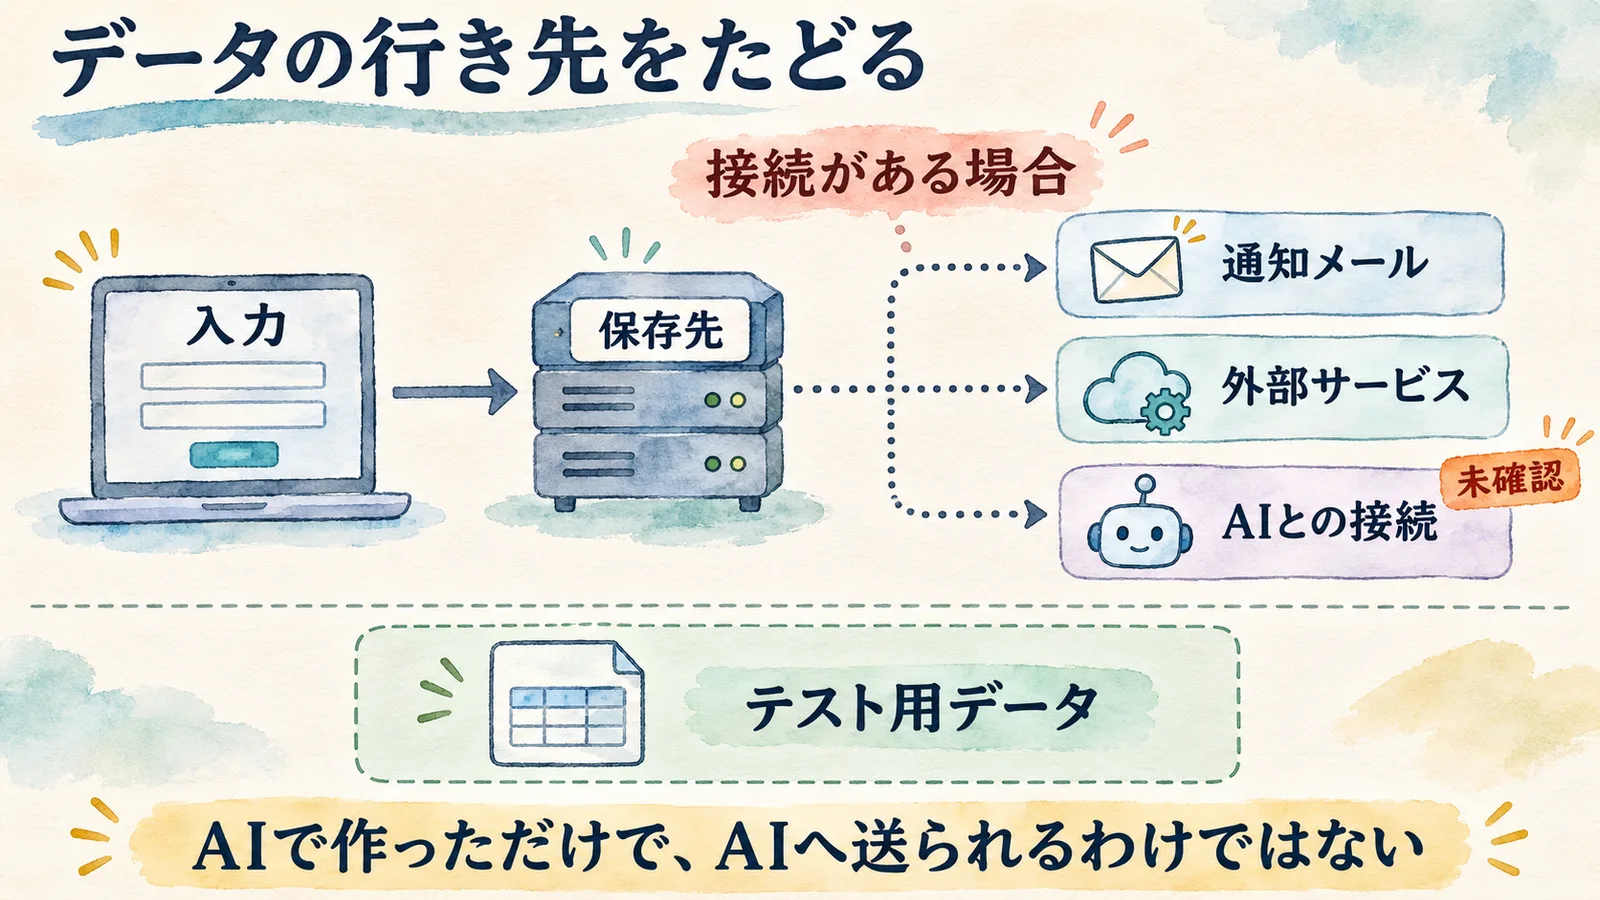
次に、実データの行き先を一覧にします。まず、入れる場所です。試作の環境のままなのか、個人のPCなのか、会社で共有している保存先なのかを確かめます。次に、送られる先です。外部のサービス、メールでの通知、操作の記録(ログ)などがあります。先ほどの見積と請求の例なら、請求の通知メールがどこへ届き、記録に何が残るかも行き先の一つです。
AIで作ったシステムだからといって、入力したデータがAIのサービスへ自動で送られるわけではありません。送られるかどうかは、作りによって決まります。システムがAIのサービスとつながっていないか、担当者が手作業でAIツールにデータを貼り付けていないかを、実際の接続と使い方に沿って確かめます。開発や修正に使うAIツールが、実データの入ったファイルやデータベースを読める状態になっていないかも確かめます。
あわせて、テスト用のデータと実データが混ざっていないか、データごとの持ち主は誰か、消すときの決まりはあるかも見ます。取引先の情報や個人情報を扱う場合は、社内の規程や専門家に確かめてください。一覧のうち、行き先が分からないものは「未確認」と書き、分かったものと区別します。
復元の点検:別の環境で戻し、業務を再開できるか
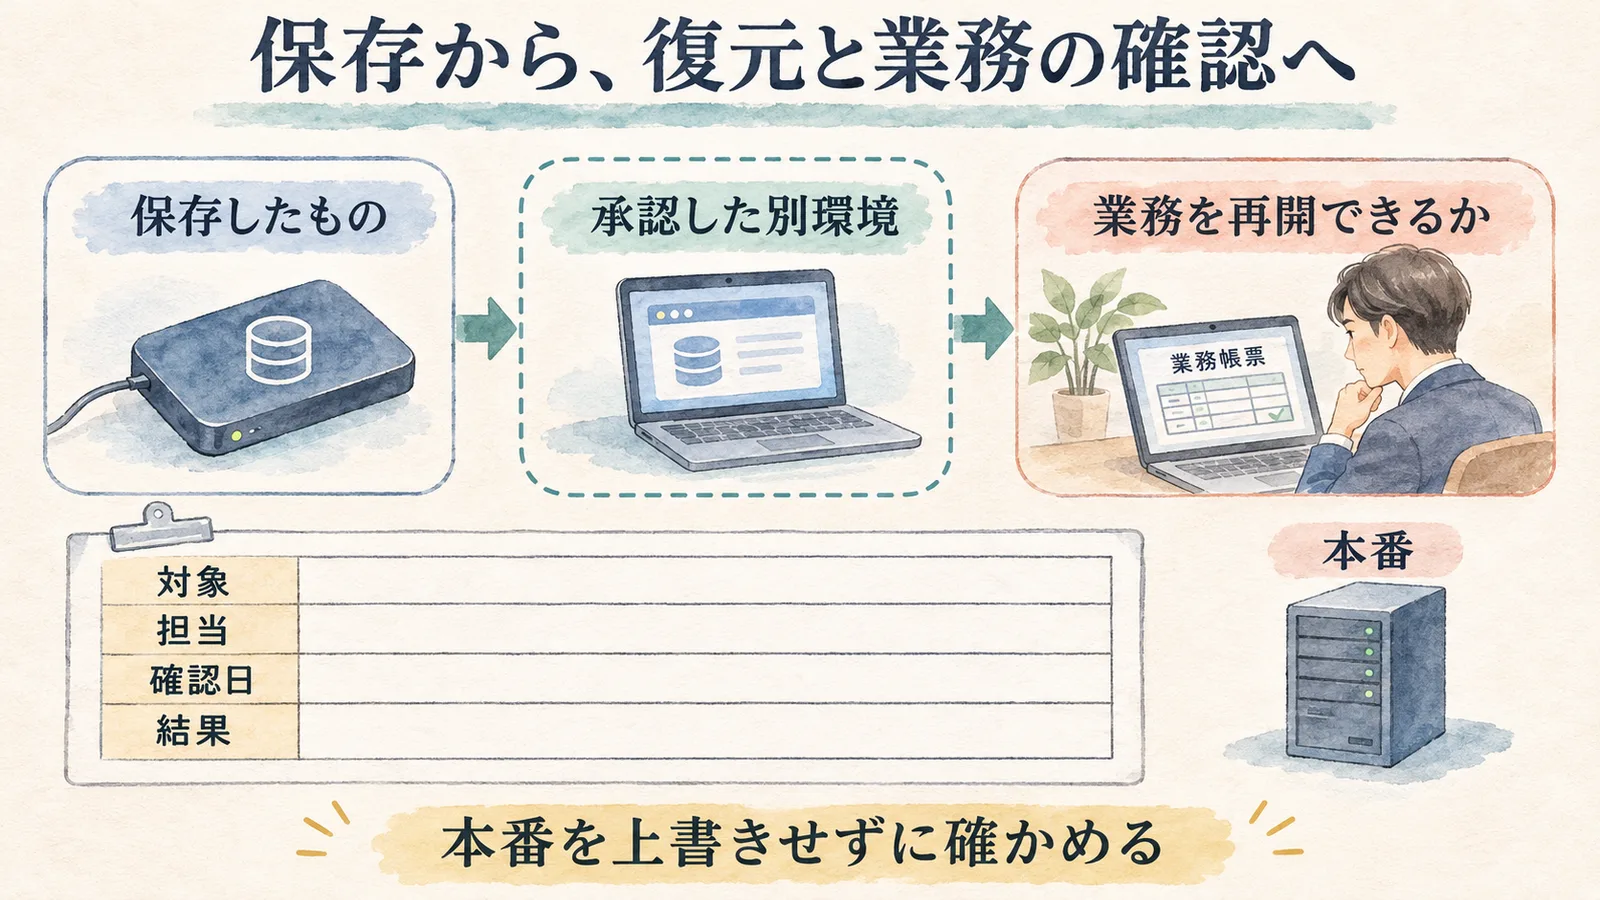
復元とは、保存しておいたデータを戻して、使える状態にすることです。IPAの「中小企業の情報セキュリティ対策ガイドライン」第4.0版には、付録「5分でできる!情報セキュリティ自社診断」があります。そこでは対策の例として、重要な情報を定期的にバックアップし、安全な場所に保管し、戻せるかを定期的に確かめることを挙げています。
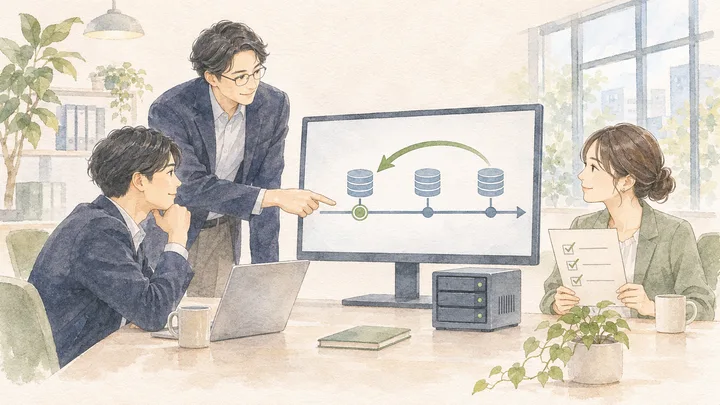
本番を始める前の点検では、このうち「戻せるか」を重く見ます。バックアップを取っているだけでは、本当に戻せるかは分かりません。関係者で合意した、本番とは別の環境にデータを戻します。戻す元は、本番で使うのと同じ方法で取ったバックアップにします。実データを戻す場合は、戻した先も見られる人を絞り、確認が終わったら消すか残すかを決めておきます。そして、優先する業務を再開できるかまで確かめます。データが戻っても、画面が開けない、計算が合わないといったことがあれば、業務は再開できていません。
記録するのは、いつ、誰が、どの時点のデータを戻し、どの業務まで動いたかです。かかった時間を書く場合は、自社で実際に計った値だけを書きます。
開始・限定して開始・延期を決める
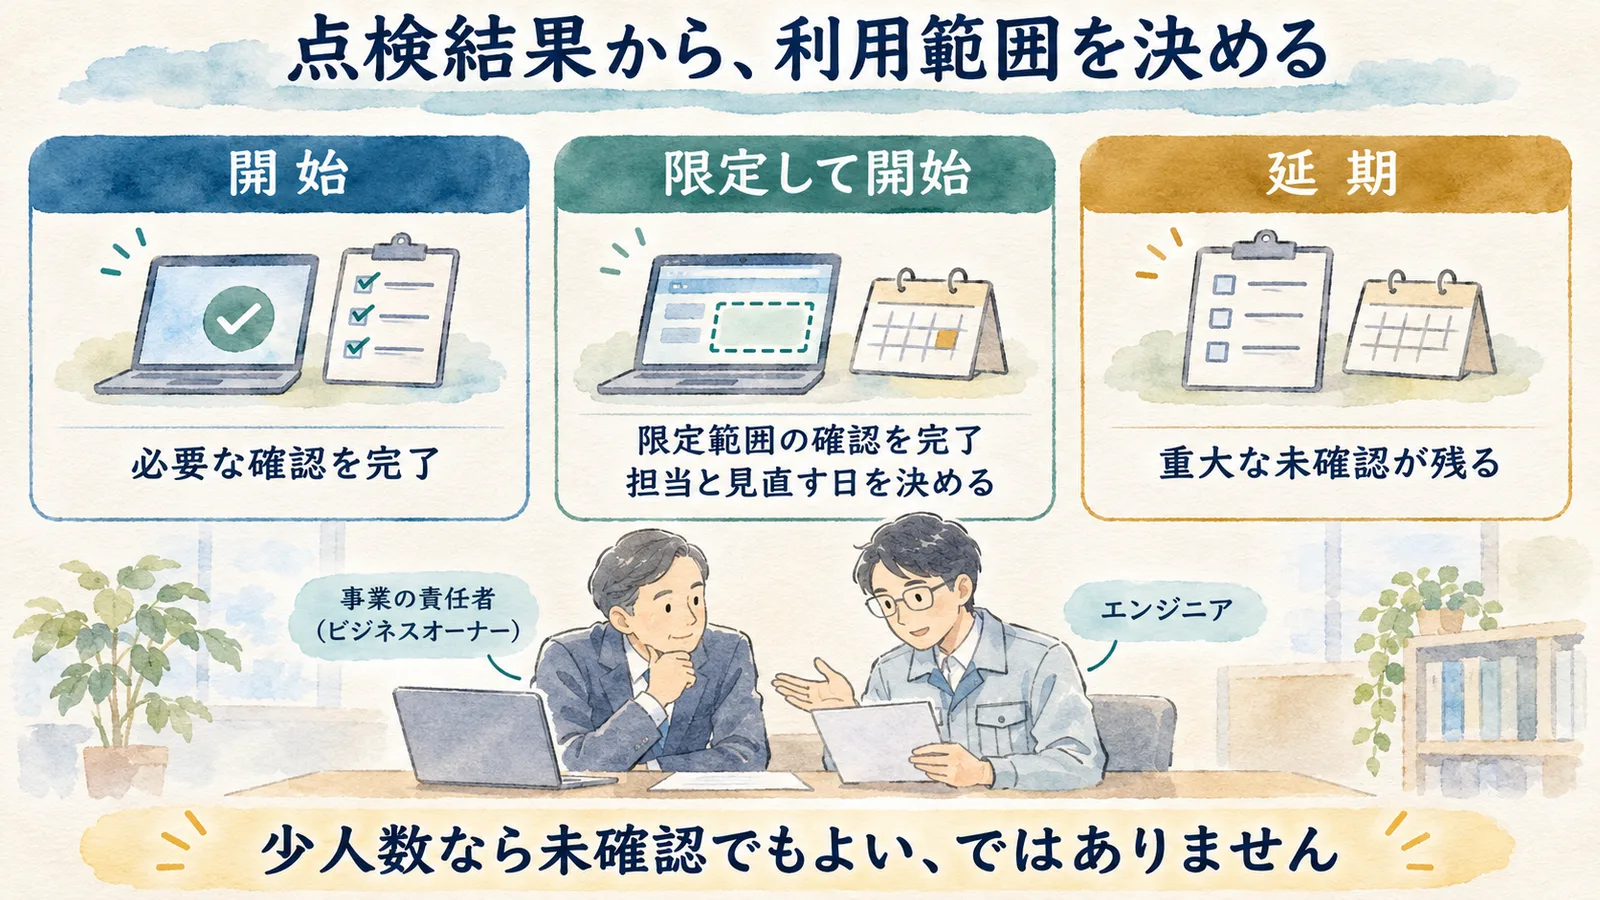
三つの点検の記録がそろったら、会社として判断します。
開始は、三つの証拠がそろい、使い方に応じて別に確かめる項目も済んで、残った課題が業務に大きく響かないときです。残った課題は一覧にして、誰がいつまでに片付けるかを決めておきます。
限定して開始は、使う人、業務、データの範囲を絞って始める方法です。たとえば、一部の部署だけで使う、見るだけで使う、といった形です。ただし、人数が少ないから権限や送り先、復元の不備を見逃してよい、という意味ではありません。絞った範囲について必要な確認が済んでいることが前提です。範囲を広げる条件、期限、判断し直す人も決めておきます。
延期は、重い課題が残るときです。たとえば、拒否すべき操作ができてしまう、実データの送り先が分からない、復元して業務を再開できない、といった場合です。重大なおそれがあるかどうか分からないまま実データを使うことになる場合も、延期にします。延期しても、試作の中に使える部分があれば、課題を片付けたうえで改めて判断できます。ただ、どこまで使えるかは、調べてみないと分かりません。
判断した内容は、理由、条件、期限、判断した人と一緒に記録します。
誰が確かめ、誰が決めるか
経営者や業務の責任者は、利用者と操作の表、扱うデータの範囲を決め、最後の判断をします。社内の開発担当は、決まった範囲で実際に試し、結果を記録します。専門家は、サーバー側の権限、外部への送信、復元の手順を点検し、判断の材料を出します。判断そのものは会社が行います。役割を分けておくと、誰の確認がまだ済んでいないかが記録から分かります。
まとめ
本番で使い始めるかどうかは、チェックリストの丸の数ではなく、三つの証拠と記録で決めます。確かめきれない点が残っていても、そのまま相談できます。Ouverの自社開発・AI駆動開発システムの保守運用では、ログインと権限の確認、コード・データベースの点検、社内開発と保守の分担について相談できます。対応できるかどうかや範囲は、実際の構成を調べてから判断します。下の関連記事では、異動や退職の後の権限の見直し、バックアップの対象と復元の確かめ方、切替当日に実施・延期・中断を決める方法を扱っています。
参考資料・確認日
GitHub Docs「Review AI-generated code」(確認日:2026年11月18日)
OWASP「Authorization Cheat Sheet」(確認日:2026年11月18日)
IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版」付録3「5分でできる!情報セキュリティ自社診断」(確認日:2026年11月18日)
Ouver「自社開発・AI駆動開発システムの保守運用」(確認日:2026年11月18日)